L’automazione fragile nel frigo dei supermercati
L'allarme per la manomissione a distanza dei sistemi di refrigerazione tra Coop e Conad in Sicilia e Friuli Venezia Giulia, fino ai blitz in Francia, Belgio e USA. Il codice malevolo sfrutta le vulnerabilità dell'Internet delle Cose trasformando i congelatori in forni: tonnellate di cibo fresco distrutte ed il sospetto di una regia internazionale
 Fabrizio Brancoli
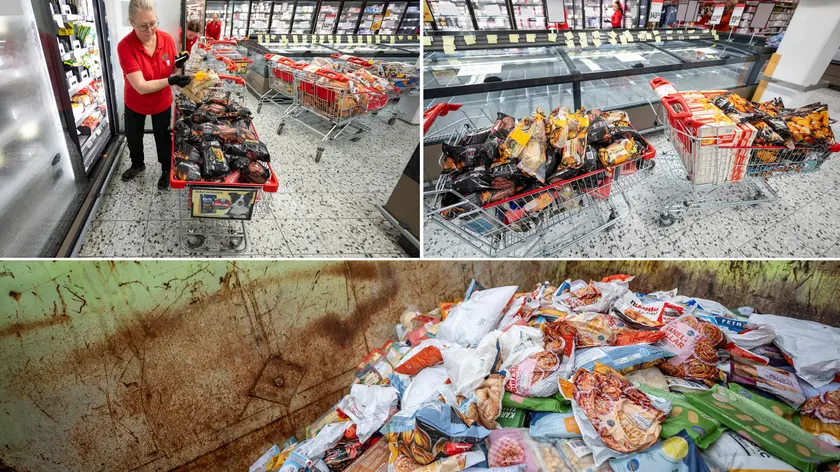
Cinquanta gradi sopra lo zero, dentro i congelatori: in una notte il mondo si capovolge e i frigoriferi diventano forni. Nei banchi alimentari di quattro supermercati Coop in Sicilia – tre a Catania, uno a Palermo – il freddo smette di esistere. Ieri ad altri punti vendita Conad, in Friuli Venezia Giulia e di nuovo in Sicilia. Qualcuno ha preso il controllo dei sistemi a distanza, forzando la modalità di sbrinamento continuo. Il calore delle resistenze elettriche satura i banchi refrigerati e tonnellate di cibo fresco si trasformano in poche ore in un cumulo di rifiuti da buttare. Nelle stesse ore, la medesima sequenza criminale si ripete in Belgio in quaranta punti vendita Delhaize, poi in Svezia da Ica, in Irlanda, Estonia, Benelux.
L’ondata di ottobre in Francia – vittime ottanta Carrefour, due dozzine di Monoprix e altri casi – era solo l’inizio. Le istituzioni europee parlano, adesso apertamente, di un tentativo mirato di interrompere la catena di approvvigionamento alimentare dell’Unione. Intanto Reuters riferisce che il Pentagono indaga su sei spacci militari americani spenti ad agosto, dalla California alla Georgia. Il Dipartimento della Difesa cerca una stringa di codice comune con gli investigatori europei. Rifiutare un legame, dicono gli esperti, sarebbe ingenuo. Troppe coincidenze.
Per prima cosa, c’è uno spostamento sorprendente del fronte, dal centro alla periferia. Le grandi infrastrutture resistono nel loro nucleo protetto, i server centrali; ma vengono aggrediti i dispositivi più semplici, economici e dimenticati: quelli dell’Internet delle Cose, come i sistemi di controllo della refrigerazione industriale. Centraline remote con software vecchi di anni e password rimaste quelle di fabbrica, collegate alla rete per consentire una manutenzione da remoto. Una vulnerabilità replicata in serie, identica in migliaia di negozi. Perché tutti comprano gli stessi sistemi, per risparmiare sui costi di gestione.
Chi muove le dita su quelle tastiere? Possono essere professionisti al servizio di qualche regia occulta, prestatori d’opera ingaggiati per fare il lavoro sporco. Oppure sabotatori mossi da fini ideologici estremi, in un nichilismo paradossale: provano un odio profondo contro lo stesso sistema tecnologico del quale frequentano i linguaggi.
Il danno, in ogni caso, è irreversibile. I programmi informatici o i dati si ripristinano con un backup, si aggiustano in qualche modo. Ma questa storia riguarda i beni deperibili: è un’azione distruttiva, non si ripara. Il terreno di aggressione è diventato quello della logistica pura.
Emerge la fragilità delle nostre dinamiche quotidiane. Abbiamo digitalizzato in modo esasperato ogni processo industriale; un intervento massivo, poco selettivo, forse cieco. Il fatto che qualcosa si potesse controllare da remoto ci faceva sentire al sicuro, chissà perché. Ora il frigorifero è diventato un’infrastruttura strategica; e ce ne siamo accorti quando qualcuno ha imparato a disattivarlo da lontano. Nel mondo il costo stimato della criminalità cibernetica viaggia verso i diecimila miliardi di dollari, ma le cifre diventano reali solo quando i congelatori si spengono a catena in sei Paesi diversi e il cibo va al macero. La vita reale è stata automatizzata e resa più efficiente. Ora scopre un lato oscuro: risulta possibile paralizzarla con un clic.
Riproduzione riservata © il Nord Est


