Il negozio è falso, il furto è vero: così lo shopping online diventa una trappola
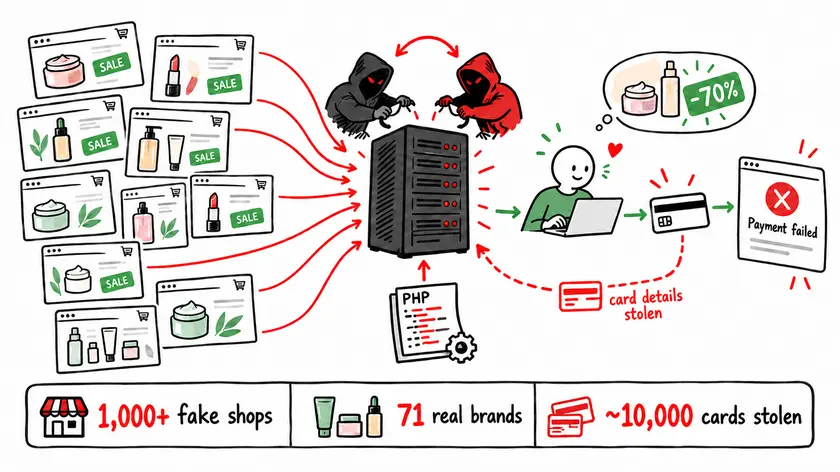
Oltre mille siti costruiti copiando 71 marchi. Quasi diecimila ordini usati per raccogliere i dati delle carte. Il pagamento veniva rifiutato apposta, così il cliente riprovava con un’altra carta
 Luca Ferrua
La carta non passa. Si controlla il numero, si riprova, magari si prende l’altra dal portafoglio. Sullo schermo compare ancora lo stesso messaggio: pagamento fallito. Alla fine si rinuncia, infastiditi per quell’offerta persa. Ma i soldi sono ancora sul conto e questo, almeno, tranquillizza.
È proprio in quel momento che la truffa va a segno. Il negozio non stava cercando di vendere un prodotto: stava raccogliendo i dati delle carte. E il cliente, spesso senza rendersene conto, poteva averne appena consegnate due.
Da una mail a mille negozi falsi
A ricostruire il sistema è stata Sicuranext, società di sicurezza informatica con sedi a Torino e Milano. L’indagine è partita da una mail sospetta ricevuta da un dipendente di un’azienda cliente. Il collegamento portava a un negozio online apparentemente normale. Seguendone le tracce, i ricercatori hanno individuato l’infrastruttura che lo ospitava e analizzato i registri delle attività svolte in oltre tre mesi, dal 7 luglio al 13 ottobre.
Il risultato è un’indagine denominata «Operation Fashion Weak», che descrive una rete composta da oltre mille siti falsi, costruiti copiando l’identità di 71 marchi. Creme, scarpe, integratori, accessori, prodotti per la casa e videogiochi: le vetrine erano progettate per sembrare autentiche, con fotografie, loghi e descrizioni ripresi dai siti ufficiali.
La fiducia in una lettera
I marchi, secondo quanto emerge dall’analisi, non sono stati violati. I truffatori non avevano bisogno di entrare nei sistemi delle aziende: era sufficiente copiare ciò che i marchi mostrano pubblicamente. La reputazione costruita dalle imprese diventava così lo strumento per convincere i clienti a lasciare nome, indirizzo e dati della carta.
A cambiare era soprattutto l’indirizzo del sito. Una lettera diversa, due caratteri invertiti, una variazione quasi impercettibile. L’occhio riconosce il nome che si aspetta di vedere e spesso non si sofferma sull’URL. L’attenzione, nel frattempo, è concentrata sul prezzo e sulla convenienza dell’offerta.
Il pagamento fallisce apposta
Il passaggio decisivo arrivava al momento del pagamento. In una parte della rete analizzata, il cliente veniva trasferito su una pagina separata, costruita per sembrare l’ultimo passaggio dell’acquisto. Inseriva i dati della carta e premeva il pulsante. Le informazioni venivano inviate ai criminali, mentre il sistema restituiva un messaggio di errore.
Il pagamento falliva sempre. Non per un problema tecnico, ma perché quello era lo scopo della pagina: spingere il cliente a riprovare. Con la stessa carta o, più spesso, con un’altra.
Secondo i ricercatori, i dati di pagamento raccolti riguardano 9.857 ordini, ai quali corrispondono circa 23.900 invii di informazioni. Più di due tentativi per ordine. Il dato non consente di stabilire quante siano state le persone truffate né quante carte diverse siano state sottratte, ma mostra quanto fosse efficace il meccanismo del pagamento rifiutato.
L’assenza di un addebito immediato rendeva la frode meno evidente. Nessuna spesa sconosciuta da contestare, nessun acquisto da annullare. Il cliente poteva lasciare il sito pensando che il negozio avesse semplicemente perso una vendita. In realtà, il negozio aveva già ottenuto ciò che cercava.
I marchi diventano un’esca
Il bersaglio non era limitato ai marchi del lusso. Nell’elenco ricostruito dai ricercatori, i cui nomi non sono stati resi pubblici, prevalgono i settori della bellezza e della cura della persona, con 37 marchi su 71. Seguono abbigliamento, calzature e accessori. La rete comprendeva anche prodotti per la casa, alimenti, integratori, videogiochi e apparecchiature audio.
Il criterio era la riconoscibilità. Un marchio noto riduce la diffidenza e rende più credibile anche un sito sconosciuto.
La produzione dei negozi procedeva in serie. Un modello da copiare, poche impostazioni da modificare e una nuova vetrina era pronta. Nei casi più rapidi, secondo la ricostruzione, bastavano meno di quindici minuti. Dai registri analizzati, i ricercatori stimano un’attività compatibile con due-quattro persone o postazioni di lavoro: una struttura ridotta, ma in grado di moltiplicare i siti e sostituire rapidamente quelli sospesi.
Quando i ladri derubano i ladri
A complicare ulteriormente il quadro è arrivata una seconda intrusione. La fretta con cui venivano aperti i nuovi negozi aveva lasciato installazioni incomplete e accessi vulnerabili. Altri gruppi criminali hanno individuato quelle falle e sono entrati nello stesso server.
Da quel momento, alla truffa si è aggiunta una guerra per il controllo dell’infrastruttura: programmi nascosti, accessi riservati e tentativi di espellere gli intrusi concorrenti. Secondo l’analisi, almeno tre gruppi distinti operavano sulla stessa macchina.
Il 7 ottobre un attaccante ha modificato i file necessari al funzionamento di almeno 190 siti in circa cento secondi. I negozi hanno smesso di funzionare. Per i clienti già finiti nella trappola, però, non era necessariamente una buona notizia: i dati raccolti potevano essere diventati accessibili anche ad altri criminali.
Le vetrine chiudono, la fabbrica resta
Restano sconosciuti l’identità degli organizzatori, il numero esatto delle vittime e l’ammontare del danno economico. La documentazione pubblicata non chiarisce nemmeno come siano stati utilizzati successivamente i dati delle carte. L’indagine descrive dunque un sistema individuato e analizzato, non una rete definitivamente smantellata.
Alcune vetrine sono state sospese. I modelli utilizzati per costruirle, però, possono essere spostati e riutilizzati altrove, con altri indirizzi, altre offerte e le immagini di un altro marchio.
Il meccanismo resta lo stesso: il pagamento non è riuscito. Provi con un’altra carta.
Riproduzione riservata © il Nord Est


