Allarmi email nelle scuole, l'esperto: «Ci dobbiamo abituare, servono calma e consapevolezza»
Gian Luca Foresti, docente di cybersicurezza a Udine: «Uno scenario previsto, la battaglia ibrida è all’inizio. Difficile prevenire il recapito di una mail minatoria»
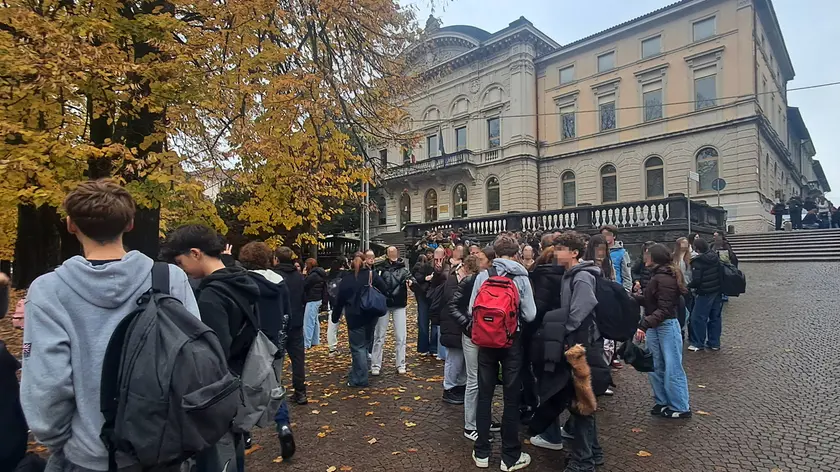
«Ci dobbiamo abituare». Gian Luca Foresti, ordinario di Cybersecurity e Artificial Vision all’Università di Udine e direttore del master in Intelligence and Emerging Technologies, al via proprio domani, non è per nulla sorpreso da quanto accaduto nelle scuole. «Dovremo imparare a fare i conti con queste minacce». Ma, più rassicurante, «senza trasformare ogni messaggio in una ragione di panico. Servono calma, fiducia nelle forze dell’ordine e consapevolezza digitale».
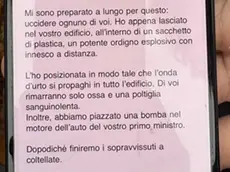
Tutto previsto, dunque?
«Tutto dentro uno scenario noto a chi studia la sicurezza digitale. La nostra società è immersa nelle tecnologie: telefoni, applicazioni e oggetti di casa, dai frigoriferi alle caldaie, sono collegati alla rete. Internet nasce per collegare centri di ricerca e facilitare lo scambio di informazioni, non per proteggerle».
È una sorta di peccato originale?
«Non parlerei di errore. Quelle tecnologie nascevano con un altro obiettivo. Più una comunicazione è aperta e immediata, più può essere insicura. Al contrario, aumentare le protezioni significa complicarla. È un compromesso inevitabile».
Un esempio?
«L’accesso al conto corrente: non bastano più nome utente e password, serve un codice sul secondo dispositivo. Protegge, ma richiede tempo. Se lo facessimo per ogni e-mail o messaggio, i sistemi diventerebbero poco pratici».
La sicurezza ha dunque un costo. Anche solo di complicazione di cose facili?
«Sì, e va considerata già quando un dispositivo viene progettato. Più sicurezza significa più complessità e costi. Quando acquistiamo una telecamera a poche decine di euro, dovremmo chiederci quanto sia stata curata la protezione del software. Il prezzo basso può essere un campanello d’allarme».
L’Italia è sufficientemente preparata?
«Ad alto livello ritengo di sì. Le grandi aziende strategiche e gli organismi che fanno riferimento al perimetro di sicurezza nazionale cibernetica hanno standard elevati. Le difficoltà emergono tra cittadini, tra i piccoli Comuni e le piccole e medie imprese, che spesso non hanno risorse da investire e personale sufficientemente formato».
Ma come impedire che una e-mail minatoria raggiunga una scuola?
«Impedirlo del tutto è molto difficile. Esistono già filtri e protocolli che verificano l’autenticità del mittente, ma una mail minatoria può partire da un account perfettamente regolare, magari anonimo o all’estero. Il problema non è tanto bloccarla, quanto risalire all’autore».
Nemmeno la posta certificata è al riparo?
«No. La Pec certifica l’invio e la consegna, non chi sta usando la casella. In passato è stata violata la Pec di un ufficio giudiziario, e da lì è partita una richiesta di trasmissione di dati sensibili: formalmente “certificata”, in realtà fraudolenta».
Come si distingue una bravata da una minaccia reale?
«È una valutazione difficile. Bisogna bilanciare il rischio e le conseguenze di un eventuale errore. Se un allarme antincendio scatta per ogni minima possibilità, i pompieri vengono chiamati continuamente. Ma se la soglia è troppo alta, si rischia di non intervenire quando l’incendio c’è davvero. Non esiste una formula perfetta: per la sicurezza nazionale è comunque giusto non sottovalutare alcuna segnalazione».
Che cosa cercano di ottenere gli autori di questi messaggi?
«Creare disagio e confusione. Sono attacchi che rientrano nella logica della minaccia ibrida: anche solo indurre le persone a cambiare programma o a rinunciare a un viaggio significa produrre un effetto. Possono esserci organizzazioni criminali, ma anche fenomeni di emulazione da parte di singoli, che amplificano le minacce».
È una forma di destabilizzazione?
«È un modo per generare insicurezza. Ma c’è anche un possibile effetto positivo: episodi come questo possono aumentare la consapevolezza».
Che cosa deve fare un cittadino davanti a una e-mail sospetta?
«Non cliccare d’impulso. Bisogna guardare l’indirizzo reale del mittente, non solo il nome che compare, che può essere falsificato. Se arriva un link che sembra provenire dalla banca, meglio telefonare usando il numero ufficiale, non quello indicato nel messaggio. E se si riceve una minaccia, non va cancellata: va segnalata alla Polizia postale».
Dobbiamo abituarci a episodi come quelli delle ultime settimane?
«Temo proprio di sì. La battaglia ibrida è destinata ad aumentare, perché aumentano le connessioni. In casa abbiamo dispositivi accessibili dall’esterno; su scala nazionale il problema può riguardare trasporti, ospedali e banche. Molti oggetti potrebbe avere vulnerabilità software non ancora scoperte: nessuno può garantire che un dispositivo sia sicuro al cento per cento».
Riproduzione riservata © il Nord Est


