Dalle mail anonime ai voli dirottati: chi sta mandando in tilt gli aeroporti europei?
Elia CavarzanLe minacce arrivano via mail, i voli vengono dirottati e gli aeroporti si fermano. Ecco cosa sappiamo (ad oggi) sulla nuova ondata di allarmi bomba in Europa
Martedì un’email arriva negli uffici di Fiumicino. È in italiano, parla di un “regime femminista” e annuncia un’esplosione entro sessanta minuti: «Oggi il vostro cielo sarà rosso». Giovedì ne arriva una simile a Malpensa, poi a Sofia, poi a Dublino.
Nessuna bomba è mai stata trovata, ma in quattro giorni circa 35 voli sono stati deviati, perquisiti o scortati dai caccia, e adesso mezza Europa si chiede chi stia scrivendo quelle mail.
Cosa è successo, giorno per giorno
Il primo episodio risale a martedì, con almeno sette allarmi su altrettanti voli europei, due dei quali diretti a Roma. Si sono rivelati tutti infondati. Il giorno dopo la scala è cambiata: giovedì le segnalazioni sono state una ventina, 19 voli secondo le ricostruzioni, otto dei quali partiti dall’Italia o diretti qui.
Hanno coinvolto Italia, Polonia, Francia, Austria, Bulgaria, Romania e Cechia, e compagnie come Ryanair, easyJet, Wizz Air, Aer Lingus, Aegean, Finnair e LOT. Alcuni aerei sono stati dirottati su altri scali, per altri sono stati fatti decollare i caccia, con compiti di scorta o intercettazione.
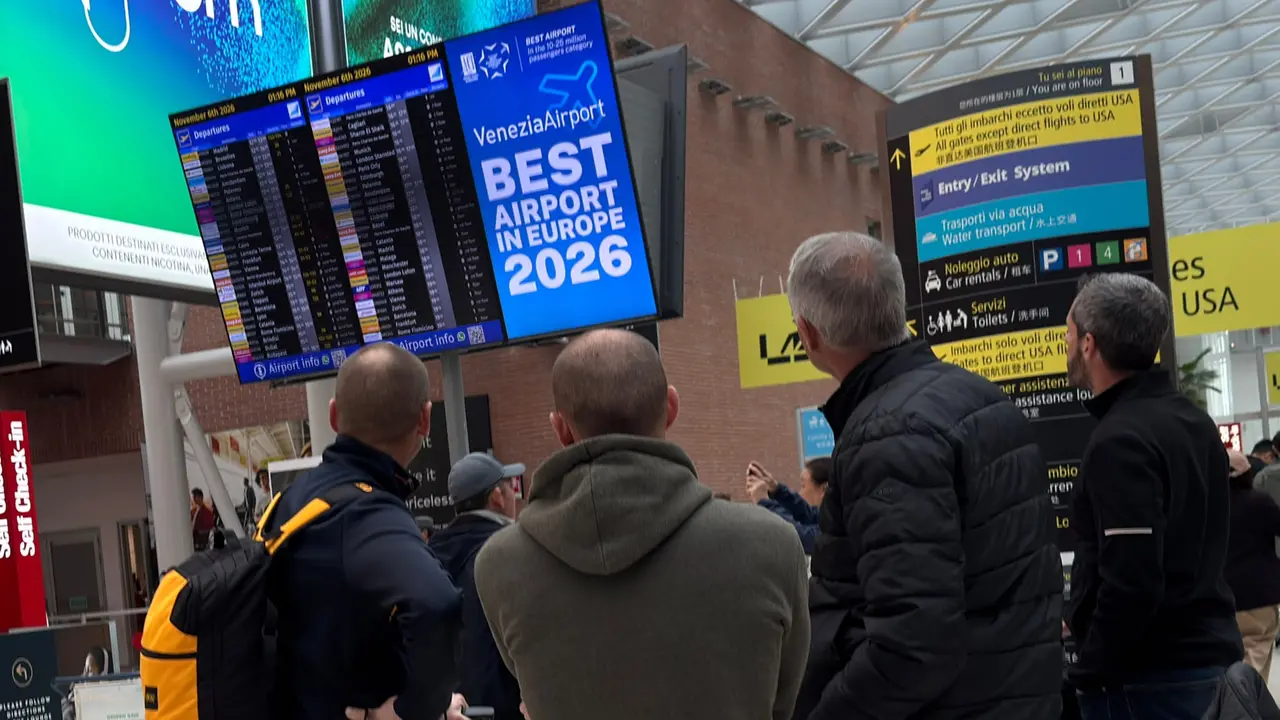
Questo venerdì, 6 novembre, è toccato di nuovo agli aeroporti. A Praga la polizia ha ispezionato nove voli, quattro in arrivo e cinque in partenza. Un Wizz Air da Praga a Roma è stato fatto atterrare a Venezia, e secondo Reuters è finita bene come tutte le altre volte.
Il governo francese ha parlato di quattro nuove minacce a velivoli in sorvolo sul territorio nazionale, Copenaghen ha fatto controlli a seguito di una segnalazione, un Ryanair da Roma a Lisbona ha attivato un’operazione di sicurezza all’arrivo. Dall’inizio della settimana, in totale, i voli coinvolti sono circa 35.
Il fenomeno non si limita agli aerei. In Irlanda sono stati evacuati gli uffici della radiotelevisione pubblica RTÉ, quelli dell’Irish Independent e di Newstalk.
E prima dei cieli c’erano state le scuole, gli asili, i tribunali, gli ospedali, i centri commerciali: solo in Italia, secondo Repubblica, circa trecento istituti scolastici hanno ricevuto messaggi analoghi.
La mail e la firma
Quello che si sa sul come è abbastanza poco, ed è già qualcosa. Nei casi che riguardano Roma e Milano è arrivata una mail in italiano, secondo chi l’ha letta piuttosto generica, a uffici interni agli aeroporti. Aeroporti di Roma, la società che gestisce Fiumicino, ha detto che era firmata dallo “Stato Maschile”: accusava i destinatari di essere complici di un complotto criminale, evocava un “regime femminista” e annunciava un’esplosione entro sessanta minuti, con la promessa che quel giorno il cielo sarebbe stato rosso.
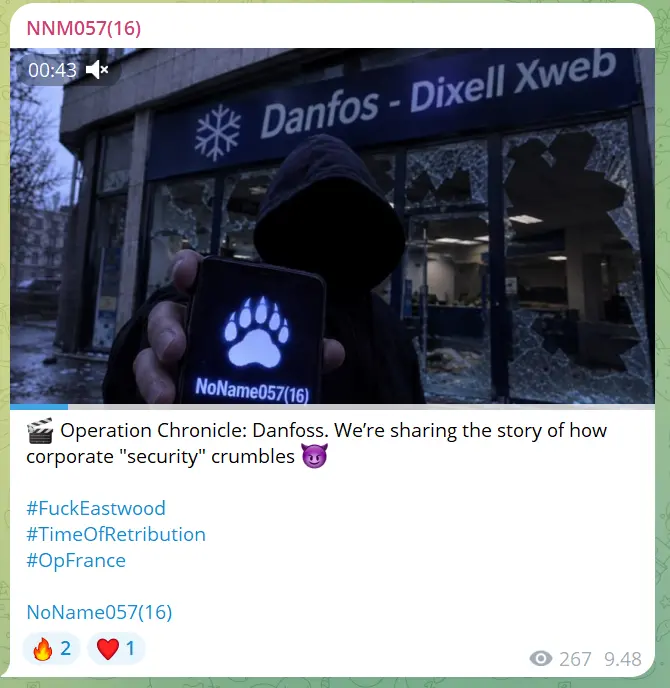
Seguivano riferimenti precisi ai singoli voli. Una mail simile era arrivata a Fiumicino già martedì, e un’altra a Malpensa giovedì mattina, con minacce su tre voli, da Porto, Salonicco e verso Bucarest. Sembra che anche Sofia abbia ricevuto qualcosa di analogo, e a Dublino l’allarme sarebbe partito da una comunicazione riconducibile allo stesso gruppo.
Il nome rimanda al Muzhskoe Gosudarstvo, il movimento fondato nel 2016 dal blogger russo Vladislav Pozdnyakov: ultranazionalista, misogino, omofobo, messo al bando nel 2021 da un tribunale di Nizhny Novgorod. Lo stesso Pozdnyakov, interpellato da Reuters, ha detto che il gruppo non esiste più e che non c’entra nulla.
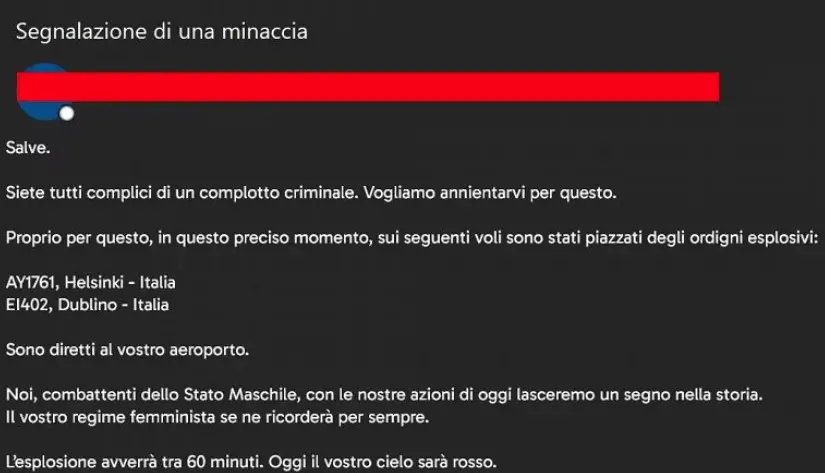
La smentita non chiude la questione. Attribuire le minacce a un gruppo già noto per l’estremismo è esattamente quello che farebbe chi volesse depistare. Nessuno, per ora, è in grado di dire se la rivendicazione sia autentica, e Reuters stessa ha precisato di non poter confermare chi abbia mandato le mail.
Il metodo: costi minimi, danni enormi
Il denominatore comune che tiene insieme tutto è il modo in cui sono fatti questi attacchi. Si usano caselle di posta hackerate, sottratte ai legittimi proprietari, oppure servizi che offrono strumenti avanzati per schermare il mittente, e i messaggi passano per server in Paesi diversi.
La mail agli aeroporti italiani sarebbe partita dalla Colombia, mentre quelle della precedente ondata contro le scuole rimanderebbero agli Emirati Arabi Uniti. Ma gli stessi analisti avvertono che questo, di per sé, non significa nulla: è proprio il tipo di traccia che si costruisce per non portare da nessuna parte.
L’economia dell’operazione è il suo punto di forza. Scrivere una mail costa praticamente zero, mentre ogni allarme obbliga a mobilitare polizia, artificieri, vigili del fuoco, controllori di volo e, quando serve, l’aeronautica militare. Repubblica parla di danni per decine di milioni di euro.
La Procura di Roma e quella di Busto Arsizio hanno aperto fascicoli per procurato allarme, la Polizia postale sta cercando di ricostruire i percorsi delle comunicazioni, sono stati attivati i canali di cooperazione internazionale.
Come si decide se una minaccia è vera
C’è una domanda che molti si fanno, come mai si ferma un aereo per una mail che quasi certamente è falsa? La risposta è nei protocolli, e vale la pena illustrarli brevemente perché mostrano dove sta la fragilità del sistema.
In Italia, quando l’aereo è a terra, la valutazione spetta alla polizia di frontiera aerea. Quando è in volo entra in gioco l’ENAV, che coordina il traffico aereo: non valuta l’attendibilità della segnalazione e non sa nemmeno da dove arrivi, si limita a contattare il pilota se è ancora nello spazio aereo italiano e ad avvisare l’Aeronautica militare, che in base alla gravità decide se mandare i caccia di scorta.
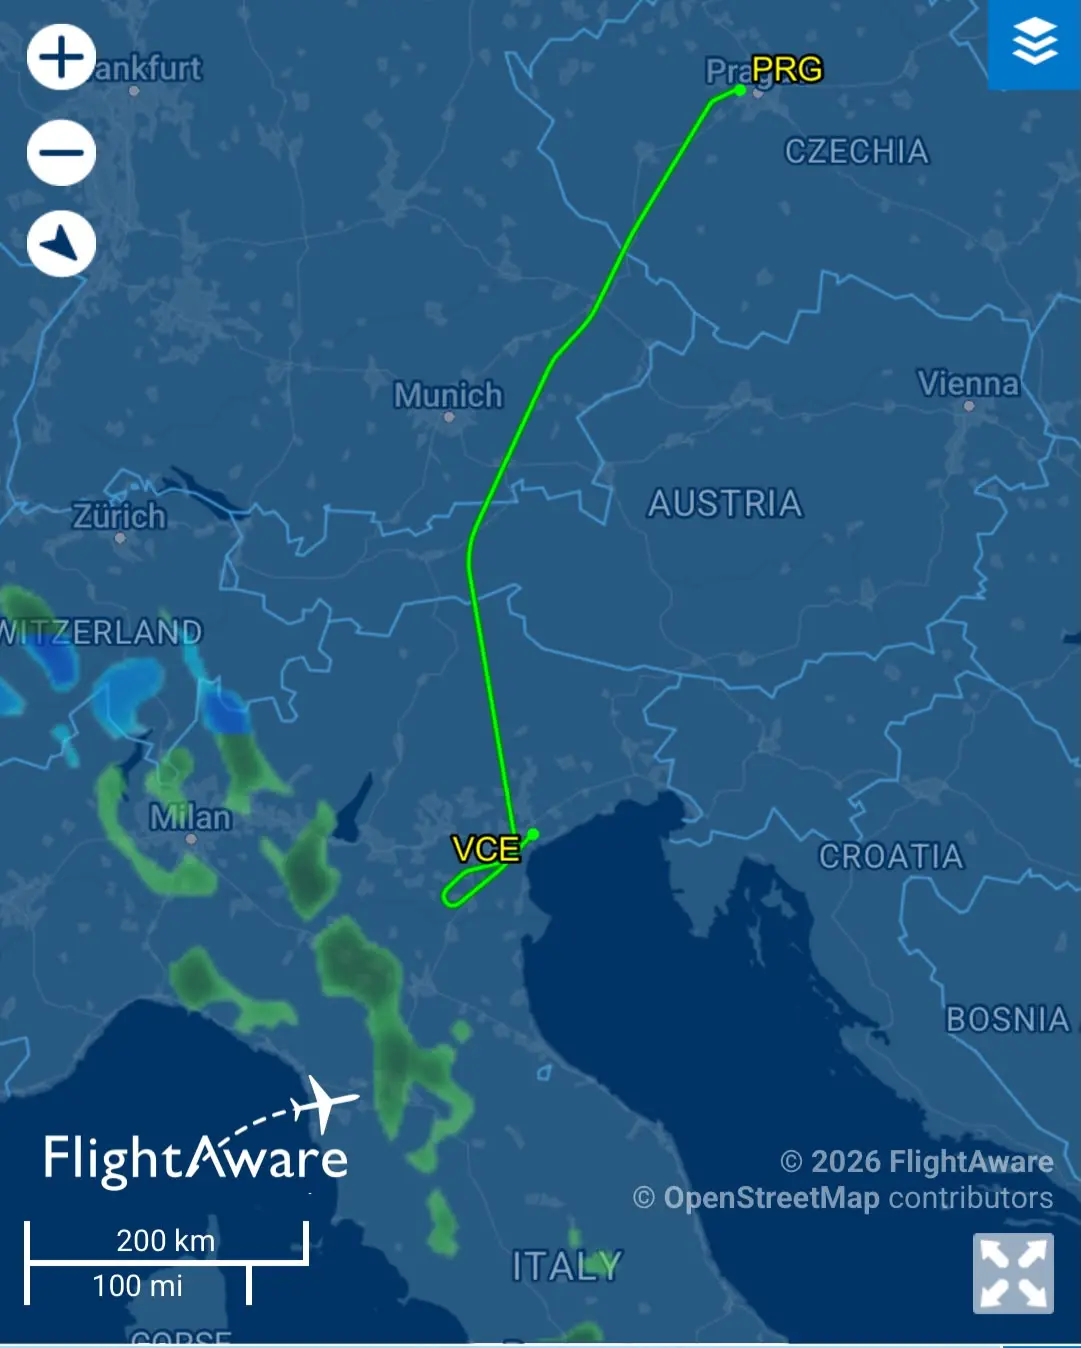
A quel punto si crea una sorta di corridoio, riorganizzando il traffico attorno, l’aereo atterra nello scalo più vicino e attrezzato, viene parcheggiato in un piazzale isolato, i passeggeri scendono e partono i controlli.
Per dare un metodo di parogone, basti pezare al Regno Unito è in essere un sistema a semaforo: una minaccia segnalata a una compagnia viene classificata da un gruppo di esperti come credibile (rossa), parzialmente credibile (arancione) o non credibile (verde), e l’equipaggio viene informato solo per rosso e ambra.
In un meccanismo del genere la regola è semplice: ogni minaccia va considerata credibile finché non si esclude la presenza di esplosivo. Il che significa che chi vuole mettere sotto stress il sistema deve solo continuare a bussare.
Le ipotesi: ibrida, di copione, o entrambe
Qui le voci divergono, ed è giusto fare chiarezza. Il sospetto di un unico regista è ormai quasi una certezza, e che la pista principale degli investigatori porta a uno Stato straniero, in particolare la Russia (al momento però, non vi è alcuna certezza in merito).
Dall’altra parte, il commissario europeo ai Trasporti Apostolos Tzitzikostas ha detto che è presto per stabilire se gli episodi siano collegati e che non ha informazioni per parlare di attacco informatico. Europol non commenta operazioni in corso e si limita a offrire supporto se emergessero legami con criminalità organizzata o terrorismo.
Chi lavora sul lato della sicurezza dei trasporti parla però di segnali coerenti con un attacco ibrido coordinato. Il ministro degli Esteri spagnolo José Manuel Albares ha detto alla tv pubblica TVE che non può essere un caso che tanti episodi con lo stesso modus operandi avvengano in tutta Europa, e che l’ipotesi più ragionevole è quella di una “aggressione ibrida” e di una forma di guerra psicologica, aggiungendo che bisogna prepararsi ad altre prove. Quest’ultima ipotesi, abbracciata e difesa anche dal ministro della difesa italiano Guido Crosetto.
Il contesto è una serie di sabotaggi e tentativi contro bersagli europei, dalle sottostazioni elettriche tedesche alle strutture legate alla difesa nei Baltici, dai frigoriferi dei supermercati francesi all’aeroporto di Lipsia, che molti funzionari collegano al sostegno europeo all’Ucraina.
La logica della guerra ibrida è proprio questa: azioni economiche, negabili, difficilmente capaci di scatenare una risposta armata.
Resta aperta la possibilità opposta, ricordata dagli stessi esperti: che a un’ondata iniziale si sommino emulatori e persone con rancori personali, il classico effetto imitazione.
Il rischio che resta
L’allarme più serio forse non è nelle mail, ma nell’abitudine. Gli apparati di sicurezza devono trattare ogni segnalazione come vera, e ogni falso allarme consuma risorse, abbassa la soglia di attenzione e produce stanchezza.
Il rischio è quello del “al lupo, al lupo”: rendere ordinaria l’emergenza, fino al giorno in cui ne arriva una vera. L’Agenzia europea per la sicurezza aerea, per bocca della portavoce Janet Northcote, ha detto che il rischio immediato di ciascuna minaccia è basso, ma che il numero elevato di deviazioni mette a dura prova il sistema.
Fonti dell’intelligence citate da gran parte della stampa europea, avvertono che, con ogni probabilità, si andrà incontro ad un’escalation. Finora le bombe non sono mai state trovate, e chi le annuncia ha già ottenuto quello che voleva: la paura, appunto, e un continente intero costretto a fermarsi ogni volta che arriva una mail.
Riproduzione riservata © il Nord Est